מדריך חזותי למגוון טכנולוגיות הבינה המלאכותית
בינה מלאכותית היא היכולת הממוחשבת לבצע מטלות שבעבר היו מזוהות עם בינה אנושית, כולל היסק, זיהוי תבניות ומשמעויות, הכללה, יישום ידע בתחומים שונים ולמידה מנסיון.
בשנים האחרונות, משכה התפתחותן של מערכות מבוססות בינה מלאכותית תשומת לב ניכרת, בפרט בתחום למידת מכונה. מערכות למידת מכונה, תת-תחום של בינה מלאכותית, “לומדות” ממידת ההצלחה או הדיוק של תוצריהן, ויכולות לשנות את עיבוד הנתונים שלהן עם הזמן, תוך התערבות אנושית מינימלית.
אך ישנם גם יישומים של בינה מלאכותית שאינם למידת מכונה. לבד או במשולב עם אחרים, הם העומדים מאחורי האפליקציות השימושיות והרווחות ביותר. בינה מלאכותית כללית – מערכת ממוחשבת ברמה אנושית – עדיין אינה קיימת. אך בינה מלאכותית ייעודית מתקיימת בשלל תחומים ואפליקציות, היכן שמערכות ממוחשבות משפרות לעילא את התפקוד האנושי או מתעלות על היכולת האנושית במשימות מוגדרות.
תרשים זה מציג את הסוגים העיקריים של בינה מלאכותית ואת הקשרים ביניהם, ומביא דוגמאות ספציפיות לאופן שבו הם משמשים כיום בחיי היומיום. התרשים גם ממחיש כיצד בינה מלאכותית מתקיימת לאורך ציר הזמן של הידע האנושי והתפתחות האדם.
:המקור באנגלית הוכן על ידי
Brenda Leo, Senior Counsel & Director of AI Ethics – Future of Privacy Forum
טכנולוגיות מתקדמות, פרטיות ואתגרי העתיד – סיכום וובינרים
התמונה נוצרה באמצעות בינה מלאכותית של פרפלקסיטי
במהלך חודשי ינואר-פברואר 2026, קיימנו במסגרת המכון הישראלי למדיניות טכנולוגיה (FPF – Israel) סדרה של שלושה וובינרים בנושא “טכנולוגיות מתקדמות, פרטיות ואתגרי העתיד”. המפגש הראשון עסק במחשוב קוונטי, השני במידע ומדיה סינתטיים והשלישי בטכנולוגיית בלוקצ’יין. מסמך זה מבקש להציג בקצרה כל אחד מן הנושאים, לא רק כסיכום של הוובינר, אלא תוך הוספת רקע תיאורטי קצר לגבי מצב האסדרה בישראל, לצד התבוננות במסמכי מדיניות מרכזיים שפורסמו בעולם, מתוך רצון לייצר תשתית לשיח מקצועי רחב יותר בכל אחד מן התחומים.
מטבע הדברים, מסגרת הזמן והפורמט של הוובינרים אפשרו הצצה ראשונית בלבד לכל נושא, ואינם מתיימרים להציע סקירה מלאה של המרחב הטכנולוגי, המשפטי והחברתי. בחירת שלושת הנושאים נבעה מן התחושה כי טכנולוגיות אלו אינן זוכות בישראל לדיון מספק דרך הפריזמה של הגנת הפרטיות וזכויות נושאי מידע. נדגיש במיוחד כי סוגיית במידע ומדיה סינתטיים נידונה בהרחבה בהקשרים אחרים כגון טוהר הבחירות, מניפולציות תודעתיות ופרסום ממוקד, ואילו בסדרה זו ביקשנו למקד את הדיון בשאלות היסוד: מהו אופי הפגיעה בפרטיות הנגרמת משימוש בכלים אלו, אילו מודלים של אחריות מתאימים למציאות החדשה, ומהן דרכי ההגנה האפשריות.
אנו מקוות כי הוובינרים, יחד עם מסמך זה, יהוו תשתית ראשונית לשיח מעמיק ומבוסס יותר בישראל, הן בקרב קהילת הפרטיות והטכנולוגיה והן בקרב מקבלי החלטות ומובילי מדיניות בהקשרים דיגיטליים.
לקריאת המסמך שנערך על ידי עו”ד רבקי דב”ש, עמיתה בכירה במכון, כאן.
2025 FPF-Israel Annual report
As 2025 comes to a close, FPF-Israel reflects on a year of significant legal reform, regulatory maturation,
and practical engagement with data protection in an increasingly digital and automated environment. To read the full report prepared by Adv. Rivki Dvash and מיכל סיני כאן.

תיקון מס’ 13 לחוק הגנת הפרטיות מציג מסגרת אכיפה מחוזקת, הכוללת סנקציות מנהלתיות וכספיות מעודכנות על הפרות החוק. התיקון נועד להגביר את הציות, להבהיר את האחריות ולהתאים את אכיפת הפרטיות למציאות הפעילויות המונחות על נתונים.
בשל המורכבות של התיקון והסעיפים הרבים הנוגעים לעונשים, אנו סבורים כי חשוב לספק טבלה ברורה ומעשית של הסנקציות הצפויות.
בהתאם לכך, אנו משתפים טבלת סנקציות מעודכנת שמציגה את העונשים החלים לפי תיקון מס’ 13 על הפרות החוק.
נא לשים לב:
הטבלה מתייחסת להפרות המפורטות בחוק הגנת הפרטיות ובתקנות הגישור הרלוונטיות. היא אינה כוללת הפרות לפי תקנות אבטחת מידע שהותקנו בהתאם לחוק.
לצפייה והורדת טבלת ההפרות בקישור הבא.
סקירה על ה-Data Use and Access Act בבריטניה ותובנות לחקיקה בישראל
ב-19 ביוני 2025 אושר בבריטניה החוק לשימוש וגישה למידע (DUAA – Data Use and Access Act). החוק מייצג שינוי פרדיגמה בגישה הבריטית לנתונים – מתפיסת הגנה על נתונים, לתפיסה המבקשת לשרטט שימוש מושכל בהם, תוך ניסיון למנף איתם יכולות מבלי לפגום בהגנה על מידע אישי. החוק מציג משטר נתונים גמיש יותר מזה המוצג באיחוד האירופי, תוך ניסיון לשמר את התאימות של ההסדר החדש ל-GDPR.
אנו סבורים כי מעניין לבחון בעין ישראלית את התפיסה הכוללת שמציגה הממשלה הבריטית, כמו גם את ההסדרים הספציפיים.
לפיכך אנו מביאים בפניכם סקירה שערכה עו”ד רבקי דב”ש, עמיתה בכירה במכון הישראלי למדיניות טכנולוגיה, על הוראות ה-DUAA בדגש על הוראות חוק רלוונטיות להסדרים הנוגעים לניהול מידע אישי, שעשוי להיות להם עניין לעוסקים בפרטיות בישראל.
לקריאת הסקירה בקישור הבא.
פס”ד – איסור על חיפוש משטרתי במחשב על בסיס הסכמה
לאחרונה ניתן פס”ד על ידי בית המשפט בסוגיה של חיפוש משטרתי בחומר מחשב על בסיס הסכמת החשוד בלבד, ללא צו שיפוטי.
כללי
פסק הדין קובע כי למשטרה אין סמכות לבצע חיפוש בחומר מחשב (לרבות טלפון נייד) של חשוד, אפילו אם החשוד מסכים באופן מפורש ומודע, אלא אם ניתן צו שיפוטי לחיפוש. הסכמה – גם כזו שניתנה מדעת – אינה יכולה להוות תחליף להסמכה שנקבעה בחוק.
נדגיש כי פסק הדין עוסק רק במצבים בהם היוזמה לחיפוש מקורה ברשות האכיפה, לא במצבים בהם החשוד פנה מיוזמתו והציע לחוקרים לעיין בנייד או במחשב שבידו (נושא הדורש דיון נפרד). כמו כן פסק הדין אינו עוסק בפנייה של המשטרה למתלוננים או לעדים לערוך אצלם חיפוש בנייד או במחשב.
עיקרי הפסיקה
סעיף 23א לפקודת סדר הדין הפלילי (מעצר וחיפוש) [נוסח חדש], התשכ”ט-1969, המסדיר את נושא סמכות המשטרה לבצע חיפוש במחשב, קובע בס”ק (ב) כי חיפוש כאמור יבוצע על פי צו שיפוטי בלבד.
פסק הדין מחדד עקרון יסוד: גם כאשר ניתנת הסכמה מדעת של אדם לחיפוש, אין בכך להצדיק או ליצור בסיס נורמטיבי לפעולה שלטונית הפוגעת בזכויות יסוד ללא עיגון מפורש בחוק. ביהמ”ש מבצע אבחנה ברורה בין דיני הגנת הפרטיות, שבהם עיקרון ההסכמה משמעותי, לבין דיני סמכויות המדינה והמשטרה בהליך הפלילי, בהם נדרשת הסמכה מפורשת בחוק ואין די בהסכמה.
פסק הדין דן גם במתח הקלאסי שבין צרכי האכיפה והיעילות המשטרתית – מול ההתחייבות המשפטית והחוקתית להגנה על זכויות יסוד. נקבע כי גם אם ישנן טענות בדבר העיכוב בחקירה בשל הצורך להמתין לצו שיפוטי, לא ניתן “לקצר דרך” על חשבון דרישת ההסמכה מצד המחוקק.
דגשים
מעבר לקריאה העקרונית החשובה, אנו מזהים מספר נקודות שחשוב לטעמנו לתת עליהם את הדעת –
תקופת מעבר
למרות פסק הדין הנחרץ, בית המשפט קבע כי הצו האוסר על חיפוש “בהסכמה” ייכנס לתוקפו רק בעוד 18 חודשים. שיהוי זה נועד לאפשר למחוקק לעדכן את נוסח החוק באופן שישקול מחדש את האיזונים הנדרשים בין זכויות היסוד של חשוד לצרכי המשטרה אל מול הקדמה הטכנולוגית.
בג”ץ 8298/22 הסנגוריה הציבורית נ’ היועצת המשפטית לממשלה ואח’ (31/8/2025)
Amendment No. 13 to Israel’s Privacy Protection Law
Amendment No. 13 to Israel’s Privacy Protection Law marks a significant milestone for legislation that has been in place since 1981.
The Israeli market is preparing for its entry into force on August 14, 2025, but we believe that this amendment will also be of interest to privacy professionals worldwide.
To that end, we have prepared two videos for you:
First, an Interview with Adv. Sharon Shemesh-Azaria, Head of International Relations at the Israeli Privacy Protection Authority.
In this 10-minute conversation, Adv. Rivki Dvash, Senior Fellow at FPF–Israel, discusses with Adv. Shemesh-Azaria, the implications of the amendment within Israel’s privacy framework and the aspects that may interest international privacy professionals.
Second, A concise overview of Amendment No. 13
In this 3-minute video, Adv. Rivki Dvash explains the key changes introduced by the amendment.
For those who wish to explore the amendment in greater depth, we invite you to read Adv. Rivki Dvash’s full English-language review כאן.
סדרת ראיונות לקראת תיקון 13 לחוק הגנת הפרטיות
לקראת כניסתו לתוקף של תיקון מס’ 13 לחוק הגנת הפרטיות ב־14 באוגוסט 2025, ערכנו במכון הישראלי למדיניות טכנולוגיה סדרת ראיונות קצרה עם דמויות, שיציגו את השינויים הצפויים מנקודות מבט מגוונות.
לאורך התקופה נפרסם באתר הקלטה של עו”ד רבקי דב”ש, עמיתה בכירה במכון עם דמות מקצועית אחרת, שתשפוך אור על היבטים שונים של התיקון – על מטרותיו, השפעתו הצפויה, האתגרים שהוא מציב וההזדמנויות שהוא פותח בפני הגורמים השונים.
למי שמעוניין/ת להעמיק ולהבין את עיקרי השינויים בתיקון, מוזמן/ת לעיין גם בסקירה המלאה של עו”ד רבקי דב”ש – בה מוצגים עיקרי התיקון בשפה בהירה ונגישה כאן.
המרואיין הראשון בסדרה הוא יו”ר ועדת חוקה, חוק ומשפט, חה”כ עו”ד שמחה רוטמן. חה”כ רוטמן הקדיש שעות רבות לדיונים על תיקון מס’ 13 בוועדה, והוביל לשינויים משמעותיים בנוסח שהגישה הממשלה. בשיחה עמו ביקשנו להבין את נקודת המבט של המחוקק – מהם השינויים המרכזיים והחשובים בתיקון, האם מצב הפרטיות השתפר, ומה לשיטתו האתגרים המרכזיים שעומדים לפתחנו.
מוזמנות ומוזמנים לצפות.
המרואיין השני בסדרה הוא ענר רבינוביץ׳, מייסד ומנכ״ל PrivacyTeam, חברת ייעוץ גלובלית המתמחה בעולמות הפרטיות והגנה על מידע.
ענר וצוותו מכהנים כממונה על הגנת הפרטיות וכצוות פרטיות חיצוני בארגונים טכנולוגיים רבים בארץ ובעולם, ומביא נקודת מבט יישומית על האתגרים שהתיקון לחוק מעלה בשטח.
מוזמנות ומוזמנים לצפות.
המרואיינת השלישית בסדרה היא עו”ד לינא כמאל-טרודי, מנהלת מחלקת האכיפה המנהלית ברשות להגנת הפרטיות.
לינא עוסקת בפיקוח ואכיפה של הוראות חוק הגנת הפרטיות בשטח, מול גופים ציבוריים ופרטיים .ומביאה את נקודת מבטו של הרגולטר וההערכות של הרשות עם כניסתו הצפויה של תיקון מס’ 13 לתוקף.
מוזמנות ומוזמנים לצפות.
בהמשך לדיונים אלו, הגיש המכון לרשות להגנת הפרטיות הערות מקצועיות לטיוטת ההנחיה שפורסמה בנושא, תוך מיקוד בהיבטים הטכנולוגיים המעשיים של הגנת פרטיות במערכות בינה מלאכותית.
בין הנקודות שציין המכון:
המכון מדגיש כי לצד שמירה על זכויות הפרט, חשוב להכיר במורכבויות הטכנולוגיות המובנות בתחום, ולעודד רגולציה ריאלית ועדכנית שתשקף את האיזון הדרוש בין פרטיות, חדשנות ויכולת יישום.
לקריאת המסמך המלא שהוגש לרשות כאן.
לקריאת סיכום השולחן העגול של המומחים והרגולטורים (באנגלית) כאן.
webinar Summary: digital consent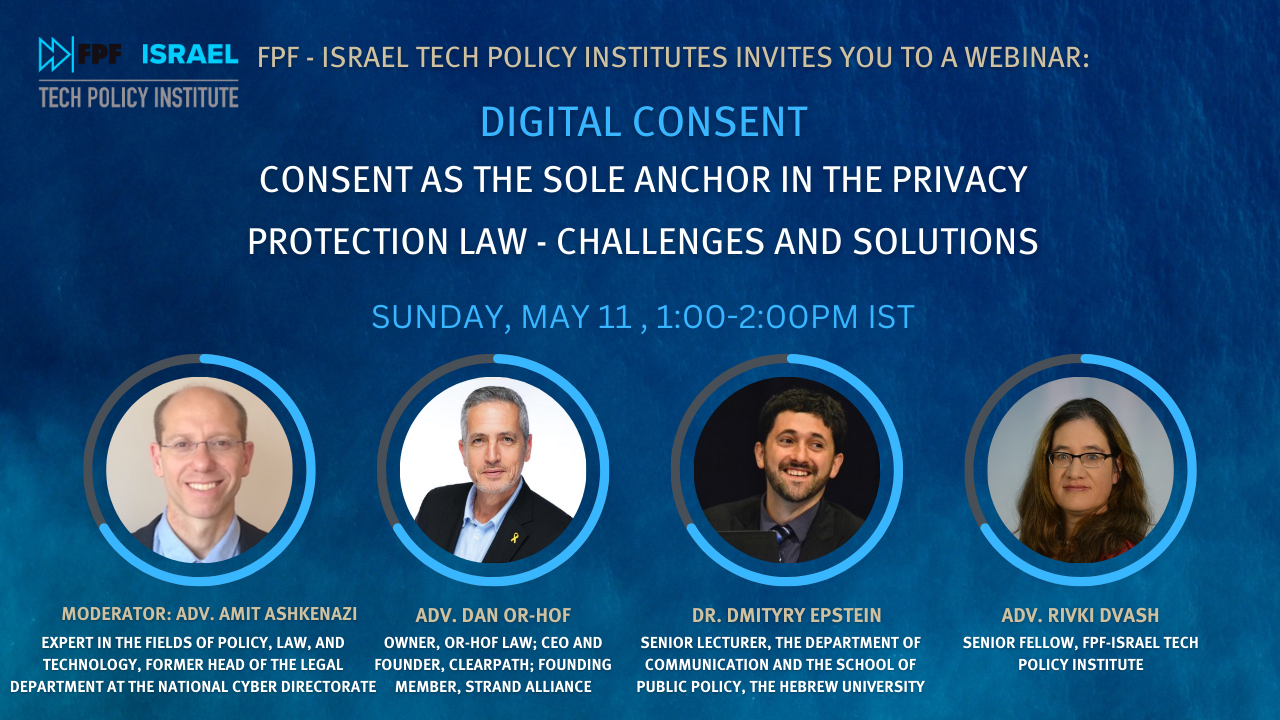
The legal framework in Israel in the field of data protection relies mainly on the principle of consent as the basis for processing personal data. This model, unique to Israeli law, poses a difficult challenge in the current digital age, in which the volume and frequency of data processing are increasing, the processing processes become more complex, and sometimes it is difficult for the average person to fully understand their implications.
Following the publication of a statement of opinion by the Privacy Protection Authority (PPA), which sharpens its position regarding the legal interpretation of the consent requirement according to the law, the Israel Technology Policy Institute held a webinar on May 11, 2025. The webinar dealt with the main challenges posed by the current legal situation and discussed possible solutions that will enable privacy to be maintained while adapting to the evolving digital reality.
Below are the main points of what was said in the webinar.
You can access the full webinar recording (about an hour) at this link (in Hebrew).
The Israel Institute for Technology Policy’s comments on the PPA’s statement are available כאן (in Hebrew).
The webinar follows the publication of the PPA’s statement on informed consent. We will discuss “informed consent” from three privacy angles: social science research, the impact of the statement on organizations’ legal practices, and legal interpretation that addresses the challenges in this field.
Dr. Epstein presented a view of consent and privacy outside the legal field, from a social science perspective, focusing on people’s actual behavior and research insights.
Background: A series of studies indicate that people click on the “I Agree” button to terms of use and privacy policies without delving into what they are saying, and if they do, they have a partial understanding of the content (based on studies presented at the webinar).
The main question: What can today’s research offer for regulatory thinking about informed consent?
Thinking about privacy as a multidimensional idea:
There is a tension between the horizontal and vertical orientations, with implications for policy discourse. On the one hand, horizontal privacy is more accessible to the public and is the dominant frame of thinking among them. On the other hand, policymakers and human rights activists emphasize vertical privacy. Sometimes, this tension is exploited to construct power, as emerges from a study of hearings in the US Congress and the European Parliament. After the Cambridge Analytica affair, legislators focused on vertical privacy, while Facebook (Mark Zuckerberg) emphasized horizontal aspects, as is also emphasized in the privacy management options on the platform. The tension is critical when seeking informed consent to the vertical relationships of privacy.
Additional Implications for Privacy Policy
In conclusion, Dr. Epstein believes that transferring responsibility for privacy protection to the individual is not an applied expectation and is unfair in the realization of big data and increased connectivity.
To view Dr. Epstein’s presentation כאן.
Adv. Or-Hof examined the PPA’s statement through the lens of practice and the market.
Assumptions regarding regulation:
Criticism of the PPA’s statement:
Alternative Proposal:
Instead of hardening the use of consent, the PPA could have developed an alternative basis for data processing. The PPA has a tradition of activism in introducing principles into the law. It is possible to build a thesis based on Section 18 of the Law (Protections), which allows the use of personal data in good faith for the purpose of protecting legitimate interests or a legitimate personal interest. This can include clear needs such as cyber protection, fraud prevention, lawsuit defense, ongoing communication with a customer, and the provision of the service. Such needs are reasonable expectations of people and do not require individual and tedious disclosure. The PPA can guide the market as to which uses are considered legitimate within the framework of these protections, which will create certainty instead of the uncertainty created by the statement.
To view Adv. Or-Hof’s presentation כאן.
Adv. Dvash proposed a model for legal interpretation that would enable the principles of data protection to be upheld in a more practical way, while taking into account reality. She emphasized the importance of empirical research and market costs in policymaking.
Characteristics of Israeli Law – Israeli law combines classic privacy protection with data protection. This is a unique legal situation in the world, and the connection between the two creates complexity. In addition, the existing arrangements in Israeli law regarding data protection are very lacking. Amendment 13 does increase enforcement, but it does not sufficiently expand the substantive arrangements, so the difficulty in implementing the provisions of the law will deepen. Things become more complicated in light of the advanced technology compared to the 1981 law. Therefore, creative interpretation is needed in order to create certainty in the absence of appropriate legislation.
In analyzing the law’s provisions, section 3 (consent) should be read together with section 18 (protections) .If the PPA introduces Section 3 into the Data Protection Branch, it is also obligated to address Section 18. Instead of a sweeping requirement for problematic explicit consent, defining when it is required to represent actual control and understanding is necessary.
Guiding questions for examining the need for consent:
In summary, there is a need to outline “what can be done” and not just “what can’t.” We must rely on the law’s anchors and learn from the GDPR that it has different processing bases beyond consent. The concern is that the lack of clarity today will lead to a proliferation of legal proceedings at the public’s expense.
To view Adv. Dvash’s presentation כאן.
Summary by the moderator (Adv. Amit Ashkenazi) and the speakers:
Adv. Ashkenazi concluded that the discussion raises the tension between the abstract principles and the practical application. While Amendment 13 expands enforcement tools, it is unclear what financial sanction is relevant to violating the PPA’s statement. In addition, the statement deals with informed consent without coherently addressing other obligations that apply to database owners, such as disclosure obligations, limitation of purpose, and existing guidelines of the PPA. For Officials in Organizations (such as DPOs), it is challenging to navigate the uncertainty, especially regarding “free will” and the need to prove it in the future. Despite the importance of privacy, there is a need for clear and practical rules.
The speakers reiterated that consent is a problematic mechanism. The legal requirement for consent must be designed in a way that is aware of the difficulties of consent, and leverages the obligations that apply to the entity that processes the information (the company/organization) in order to reduce the risks to privacy. This can be done through an orderly directive by the PPA that will establish the use of information for legitimate purposes within the framework of the law’s protections (Article 18), rather than tightening the problematic consent mechanism. This will provide the certainty that the market needs.
סיכום וובינר: הסכמה דיגיטלית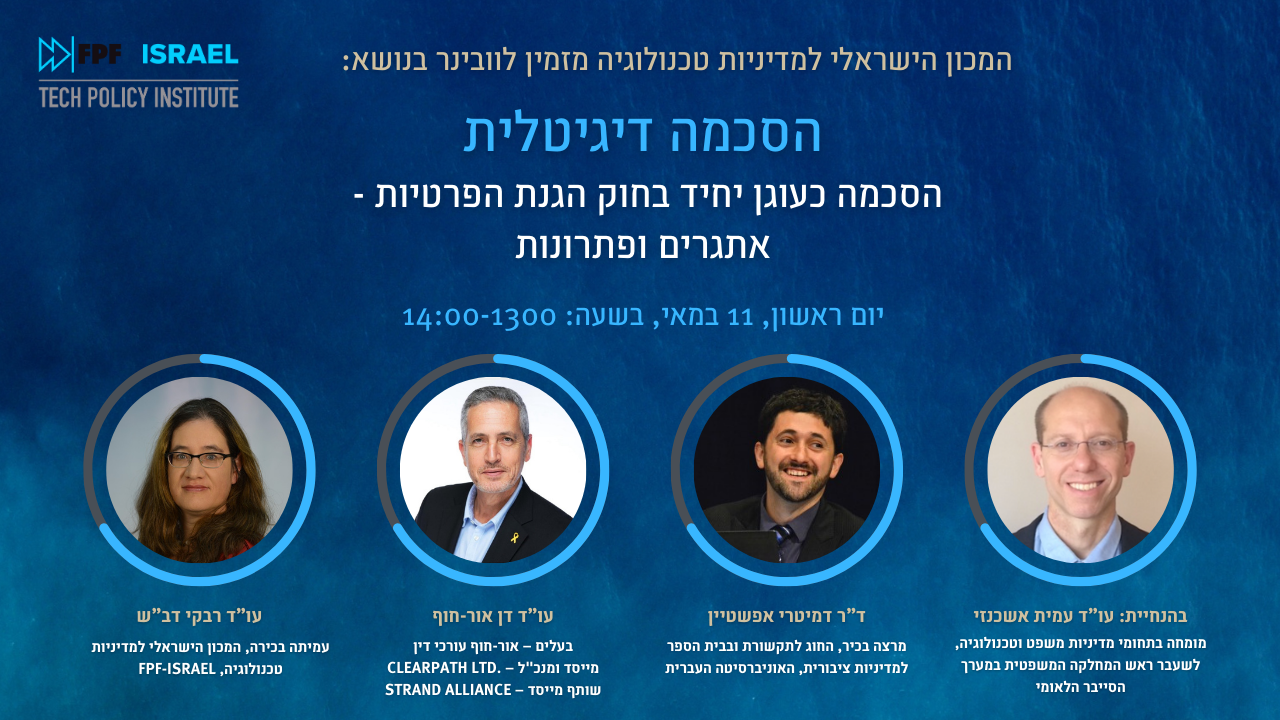
המסגרת החוקית בישראל בתחום הגנת הפרטיות נשענת בעיקר על עקרון ההסכמה כבסיס לעיבוד מידע אישי. מודל זה, המייחד את הדין הישראלי, מעמיד אתגר לא פשוט בעידן הדיגיטלי הנוכחי – בו נפח עיבוד המידע ותדירותו הולכים וגדלים, תהליכי העיבוד הופכים מורכבים, ולעיתים קשה לאדם הממוצע להבין את השלכותיהם באופן מלא.
בעקבות פרסום גילוי דעת של הרשות להגנת הפרטיות, המחדד את עמדתה באשר לפרשנות המשפטית של דרישת ההסכמה על פי הדין, קיים המכון הישראלי למדיניות טכנולוגיה ב-11 במאי 2025 וובינר בנושא. הוובינר עסק באתגרים המרכזיים שמציב המצב המשפטי הקיים, ובדיון בפתרונות אפשריים שיאפשרו שמירה על פרטיות תוך התאמה למציאות הדיגיטלית המתפתחת.
להלן עיקרי הדברים שנאמרו בוובינר.
ניתן לצפון בהקלטת הוובינר המלא (כשעה) כאן.
ניתן לעיין בהערות של המכון הישראלי למדיניות טכנולוגיה על גילוי הדעת של הרשות כאן.
הוובינר מתקיים בעקבות פרסום גילוי הדעת של הרשות בנושא הסכמה מדעת. אנחנו נעסוק בנושא “ההסכמה מדעת” משלוש זווית של פרטיות: מחקר מדעי החברה, השפעת גילוי הדעת על הפרקטיקה המשפטית של ארגונים, ופרשנות משפטית שמבקשת להתמודד עם האתגרים בתחום זה.
ד”ר אפשטיין הציג מבט על הסכמה ופרטיות מחוץ לשדה המשפטי, מנקודת מבט של מדעי החברה, תוך התמקדות בהתנהגות בפועל של אנשים ובתובנות מחקריות.
רקע: שורהשל מחקרים מצביעים על כך שאנשים לוחצים על כפתור “אני מסכים” לתנאי שימוש ומדיניות פרטיות מבלי להתעמק במה שהם אומרים ואם מתעמקים, יש להם הבנה חלקית של התוכן (האמור מתבסס על מחקרים שהוצגו בוובינר).יש חוקרים שמטילים ספק ברעיון “הסכמה מדעת” וטוענים שהוא מרוקן מתוכן לאור לאור תוצאות המחקרים אלו.
השאלה המרכזית: מה המחקר היום יכול להציע לחשיבה רגולטורית על הסכמה מדעת?
חשיבה על פרטיות כרעיון רב ממדי:
קיים מתח בין האוריינטציה האופקית לאנכית, עם השלכות לשיח מדיניות. מחד, הפרטיות האופקית יותר נגישה לציבור המשתמשים וזו מסגרת החשיבה הדומיננטית בקרבם. מאידך, קובעי המדיניות ופעילי זכויות אדם מדגישים את הפרטיות האנכית. לעתים, מתח זה מנוצל להבניה של כוח כפי שעולה ממחקר של שימועים בקונגרס האמריקאי והפרלמנט האירופי לאחר פרשת קמברידג’ אנליטיקה: מחוקקים התמקדו בפרטיות אנכית, בעוד פייסבוק (מרק צוקרברג) הדגישו היבטים אופקיים, כפי שגם מודגש באפשרויות ניהול הפרטיות על גבי הפלטפורמה. המתח קריטי כאשר מבקשים הסכמה מדעת ליחסים האנכיים של פרטיות.
השלכות נוספות על תחום מדיניות הפרטיות
לסיכום לתפיסת ד”ר אפשטיין העברת האחריות להגנה על הפרטיות אל הפרט אינה ציפייה יישומית ואיננה הוגנת בממציאות של נתוני עתק וקישוריות מוגברת.
לעיון במצגת של ד”ר דימה אפשטיין כאן.
עו”ד אור-חוף בחן את גילוי הדעת של הרשות דרך עדשת הפרקטיקה והשוק.
הנחות מוצא ביחס לרגולציה (הסדרה):
ביקורת על גילוי הדעת:
הצעה חלופית:
במקום להקשיח את השימוש בהסכמה, הרשות יכלה לפתח בסיס חלופי לעיבוד מידע. לרשות מסורת של אקטיביזם בהכנסת עקרונות לחוק. אפשר לבנות תזה שמתבססת על סעיף 18 לחוק (הגנות), המאפשרת שימוש במידע אישי בתום לב לצורך הגנה על אינטרסים לגיטימיים או עניין אישי כשר. זה יכול לכלול צרכים ברורים כמו הגנת סייבר, מניעת הונאות, התגוננות מתביעות, תקשורת שוטפת עם לקוח, ואספקת השירות. צרכים כאלה הם בגדר ציפיות סבירות של אנשים, ולא באמת דורשים גילוי פרטני ומייגע. הרשות יכולה להנחות את השוק אילו שימושים נחשבים לגיטימיים במסגרת הגנות אלו, מה שייצר ודאות במקום חוסר הודאות שיצר גילוי הדעת.
לעיון במצגת של עו”ד דן אור-חוף כאן.
עו”ד דב”ש הציעה מודל לפרשנות משפטית שתאפשר לקיים את עקרונות ההגנה על הפרטיות בצורה מעשית יותר, תוך התחשבות במציאות. היא הדגישה את החשיבות של מחקרים אמפיריים ועלויות על השוק בקביעת מדיניות.
מאפייני החוק הישראלי – החוק הישראלי משלב הגנת פרטיות קלאסית (Privacy) עם הגנת מידע אישי (Data Protection). זהו מצב משפטי ייחודי בעולם, והחיבור בין השניים יוצר מורכבות. כמו כן, ההסדרים הקיימים בחוק בנושא הגנת מידע אישי חסרים מאוד. תיקון 13 אמנם מגביר אכיפה, אך אינו מרחיב מספיק את ההסדרים המהותיים, כך שהקושי ביישום הוראות החוק יועמק. הדברים נהיים מורכבים יותר לאור הטכנולוגיה המתקדמת ביחס לחוק מ-1981. לפיכך יש צורך בפרשנות יצירתית כדי לייצר ודאות בהיעדר חקיקה מתאימה.
בניתוח הוראות החוק, יש לקרוא את סעיף 3 (הסכמה) יחד עם סעיף 18 (הגנות). אם הרשות מכניסה את סעיף 3 לענף הגנת המידע, היא מחויבת גם להתייחס לסעיף 18. במקום דרישה גורפת להסכמה מפורשת בעייתית, יש להגדיר מתי היא נדרשת על מנת שתייצג שליטה והבנה אמיתית.
שאלות מנחות לבחינת הצורך בהסכמה:
לסיכום: יש צורך בהתוויה של “מה כן אפשר לעשות” ולא רק “מה לא”. יש להשען על העוגנים בחוק וללמוד מה- GDPRשיש לו בסיסי עיבוד שונים מעבר להסכמה. החשש הוא שחוסר בהירות כיום יוביל לריבוי הליכים משפטיים על חשבון הציבור .
לעיון במצגת של עו”ד רבקי דב”ש כאן.
סיכום על ידי המנחה (עו”ד עמית אשכנזי) והדוברים:
עו”ד אשכנזי סיכם שהדיון מציף את המתח בין העקרונות המופשטים ליישום המעשי. תיקון 13 אמנם מרחיב כלי אכיפה, אך לא ברור איזה עיצום כספי רלבנטי להפרת גילוי הדעת. בנוסף, גילוי הדעת עוסק בהסכמה מדעת ללא שהוא מתייחס באופן קוהרנטי לחובות אחרות החלות על בעלי מאגרי מידע, כגון חובות הגילוי, הגבלת המטרה, והנחיות קיימות של הרשות. לבעלי תפקידים בארגונים (כמו DPO ) קשה לנווט בחוסר הוודאות, במיוחד לגבי “חופש הרצון” והצורך להוכיח אותו בעתיד. למרות חשיבות הפרטיות, יש צורך בכללים ברורים ומעשיים.
הדוברים חזרו והדגישו שהסכמה היא מנגנון בעייתי. יש לעצב את הדרישה המשפטית להסכמה באופן שמודע לקשיי ההסכמה, וממנף את החובות החלות על הגוף המעבד את המידע (החברה/ארגון) כדי לצמצם את הסיכונים לפרטיות. ניתן לעשות זאת באמצעות הנחיה מסודרת של הרשות שתבסס שימוש במידע לצרכים לגיטימיים במסגרת הגנות החוק (סעיף 18), במקום להקשיח את מנגנון ההסכמה הבעייתי. זה יספק את הוודאות שהשוק זקוק לה.